
Más de veinte sitios webs del Estado nacional sufrieron un ataque cibernético el miércoles por la noche. Algunos lo acusaron de ser kirchnerista. Otros, libertario. Él lo niega.
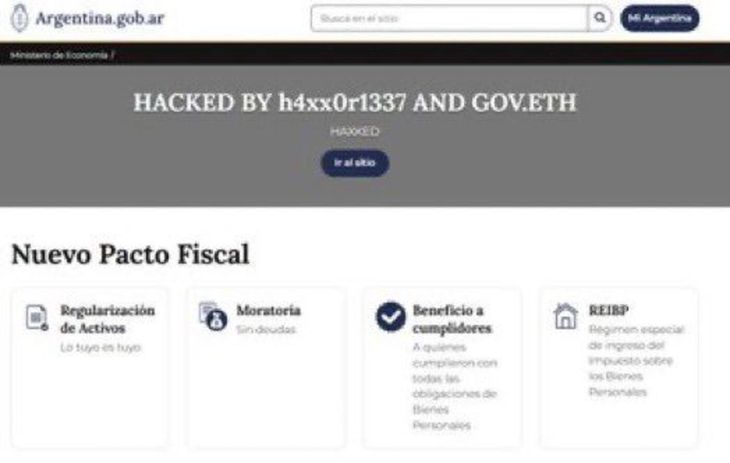
En su testimonio reiteró varias veces que no tiene ninguna intencionalidad política. “Hay personas en Twitter diciendo que yo soy un periodista K de Página 12 que trabajaba para Kicillof y nada que ver, yo soy un pibe que lleva en estos años y nadie me mandó a hacer nada”, se defendió @gov.eth.
Lo que sí confirmó el hacker, es que obtuvieron «información sensible» de lo sitios públicos, aunque descartó que la ponga en venta.
Cómo hackearon los sitios webs del Estado nacional
Según afirmó @gov.eth, accedieron mediante una credencial filtrada que consiguieron de una página de pruebas del Gobierno. «Entramos con el mismo login de pruebas al back de argentina.gob.ar. De ahí nos pasamos permisos con una cuenta de administrador superior”, explicó.
Tras ese paso, hackearon la VPS [servidor en la nube]. Con ello tuvieron vía libre a toda la información de los sitios. «Teníamos acceso a absolutamente todo, los códigos backup estaban regalados”, se bufaron. La falla fue que la VPS hackeada no tenía segundo factor. (Ambito)